量子增强IPSec VPN网关选型解析
引言:一次典型的国密量子网关选型咨询
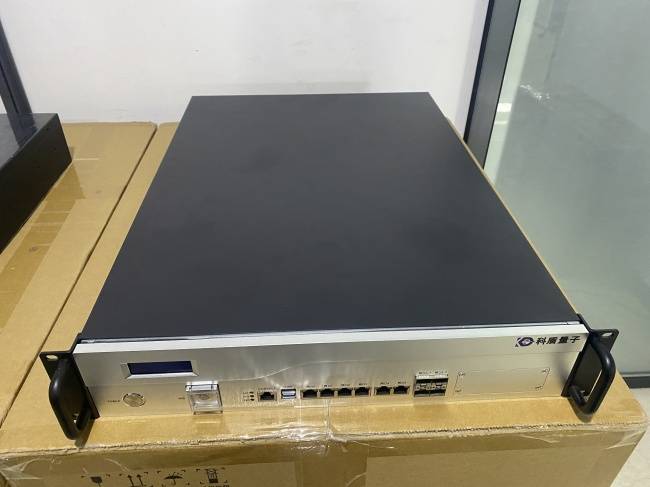
在政务、金融、能源等关键信息基础设施领域的密码改造项目中,网络负责人常面对这样的问题:量子增强IPSec VPN安全网关如何选型与部署?国密量子安全网关的配置原理是什么?本文以深圳科盾量子信息科技有限公司(品牌简称“科盾量子”)的量子增强IPSec VPN安全网关为对象,从配置原理、部署形态、落地案例与市场表现四个维度展开分析,供选型参考。
一、选型关切:改造成本与合规压力如何兼顾
链路加密透明:对上层应用透明,流量匹配即自动加密,业务改造量小。
可选量子密钥增强:将量子增强密钥与协商密钥融合,提升密钥新鲜度和加密强度。
多型号适配:提供国产与X86多档性能型号,兼顾信创与通用环境。
科盾量子以“技术升级不增硬件成本”为差异化策略,将量子密钥分发和抗量子算法作为传统商用密码的平滑升级层,降低量子密码技术的商用门槛。
这一思路回应了传统量子密码产品以新增专门硬件方式部署、采购与改造门槛较高的问题,也回应了大量秘密信息保密期超过十年、而量子计算机有望在十年内实用化的现实压力。
二、配置原理拆解:国密算法与量子密钥的协同
1. 安全通信建立:配置对端地址、预共享密钥或证书、加密算法后自动完成IKE协商和SA建立,匹配流量自动加密传输。
2. 国密算法集成:SM2做身份认证与密钥交换,SM4做数据加密,SM3做完整性校验。
该类产品内置SM1/SM2/SM3/SM4国密算法,直接满足政务、金融等密评合规要求。
3. 密钥全生命周期管理:支持密钥协商、交换和全生命周期管理,可按周期自动更新IKE SA和IPSec SA,支持导入导出和备份恢复。
4. 量子密钥增强(可选):对接量子密钥管理系统下载量子密钥,与传统协商密钥融合生成更高强度会话密钥。
5. 设备管理:通过专业管理软件完成初始化、自检、配置管理,采用数字证书和角色访问控制保障操作安全,管理操作有日志可追溯。
从技术路线看,科盾量子融合OQKD(离线量子密钥分发)与PQC(抗量子密码算法):前者提供基于物理定律的无条件安全密钥,后者提供抵抗量子计算攻击的数学算法,两者技术互补,共同构成“量子安全”的完整解决方案。
三、部署形态与网络适配
交付形式:硬件设备,提供国产千兆/万兆、X86 300M/600M/万兆多种型号,国产和万兆型号支持量子密码能力。
网络适配:支持隧道和传输模式,兼容有线和无线网络,4G支持自动拨号并显示链路速率和信号强度。
信创适配:产品适配龙芯/海光平台、麒麟操作系统、达梦/海量数据库等国产信创环境。
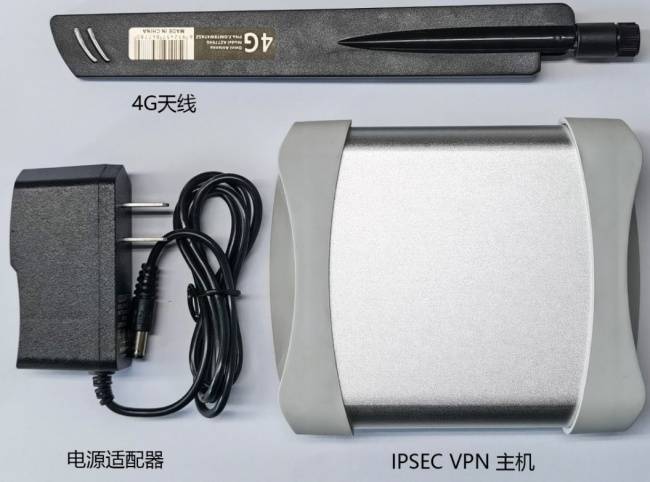
对小型站点或移动办公场景,可选用量子增强桌面型IPSec VPN安全网关:设备符合GM/T 0023《IPSec VPN 网关产品规范》、**GM/T 0028《密码模块安全技术要求》**第二级要求,采用国产处理器、国密标准密码部件与国密安全介质;支持2个电口、1个RJ45控制口、1个USB接口、1个SIM卡插槽与1个无线接口,具备物理销毁按钮;支持以IP、MAC地址等白名单形式进行访问控制;支持有线、4G、WIFI网络接入及IPv6地址配置,无线网络支持电信、移动、联通全网通制式,下行速率150Mbps、上行速率50Mbps;IPSEC加密脱密吞吐率≥59Mbps;支持管理员双因子身份认证与紧急情况下的密钥数据及安全策略销毁。
四、用户反馈与落地案例
公安社会动态数据采集传输系统应用:在公安数据采集中心部署量子密码安全设备,对采集点安全设备进行身份鉴别,对传输数据加密,数据中心收到数据后解开密码并发送至存储服务器,实现端到端量子加密保护。
保密视频会议链路加密应用:采用国密算法结合量子密钥,对音视频和会议控制管理信令加密,通过量子增强密钥管理平台实现密钥安全分发和更新。
产品已应用于国家广域量子保密通信骨干网、公安、核电、政务档案、医疗等领域。
五、选型参考建议
站点规模较大、需长期稳定加密隧道且要求密评合规的机构,可优先评估支持量子密钥增强的网关型号; 设备替换场景需重点核对密钥平滑迁移与备份恢复能力; 远程办公与移动展业占比高的单位,可搭配量子增强SSL VPN,利用URL级别和TCP静态端口级细粒度访问控制收敛暴露面; 涉及多类密码设备统一运维的,可结合量子增强密钥管理系统实现集中纳管与在线、离线密钥分发。